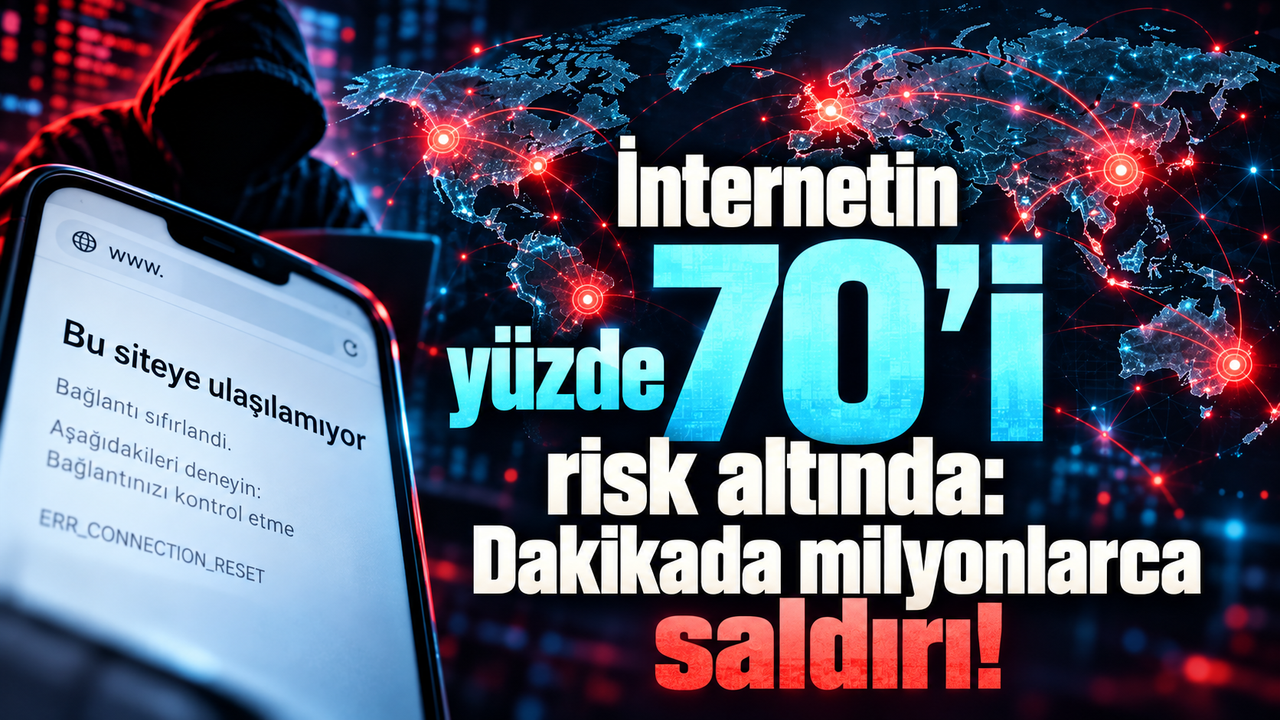
İngiliz Sky News'in haberine göre, dünya genelindeki internet sitelerinin yaklaşık yüzde 70'inde kullanılan PHP yazılımında ortaya çıkarılan iki güvenlik açığı, siber güvenlik gündeminin merkezine yerleşti. Yapay zeka desteğiyle keşfedilen açıkların uzun yıllardır sistemlerde bulunmuş olabileceği belirtiliyor.
Siber güvenlik şirketi Cloudflare'in CEO'su Matthew Prince, şirketin ağı üzerinden her dakika milyonlarca saldırı girişiminin tespit edildiğini açıkladı. Saldırganların özellikle gerekli güvenlik güncellemelerini yüklememiş sunucuları hedef aldığı bildirildi.
Amazon Web Services (AWS) de söz konusu güvenlik açıklarının kötü niyetli kişiler tarafından yaygın şekilde istismar edilmeye çalışıldığını doğruladı.
İNGİLTERE'DE 30'DAN FAZLA KAMU HİZMETİNE ERİŞİM KAPATILDI
Güvenlik alarmının ardından kamu kurumları ve şirketler sistemlerini korumak için harekete geçti. İngiltere'de 30'dan fazla kamu hizmetinin internet erişimine kapatıldığı, dört hizmette ise kısmi kesinti yaşandığı aktarıldı.
Yetkililerin, sistemlerdeki açıkları belirlemek ve güvenlik güncellemelerini uygulamak için çalışmalarını sürdürdüğü belirtildi. Özellikle eski yazılımlarla çalışan kamu kurumları ve sağlık sistemlerinin, olası siber saldırılar karşısında daha büyük risk taşıdığı ifade edildi.
GÜVENLİK AÇIKLARINA 9,2 PUAN VERİLDİ
Uluslararası güvenlik derecelendirme sistemi CVSS 4.0 kapsamında açıklara 10 üzerinden 9,2 puan verildi. Bu değerlendirme, güvenlik açıklarının kritik seviyede bulunduğunu gösteriyor.
Londra merkezli Royal United Services Institute'tan siber güvenlik uzmanı James Sullivan, bazı açıkların on yılı aşkın süredir fark edilmemiş olmasının dikkat çekici olduğunu belirtti.
Açıklardan birinin sunucularda uzaktan zararlı kod çalıştırılmasına imkan tanıyabildiği, diğerinin ise kullanıcı verilerinin indirilmesi veya silinmesi gibi sonuçlara yol açabildiği bildirildi. Bu durum, güvenlik önlemleri alınmayan sistemlerde veri kaybı ve yetkisiz erişim riskini artırıyor.