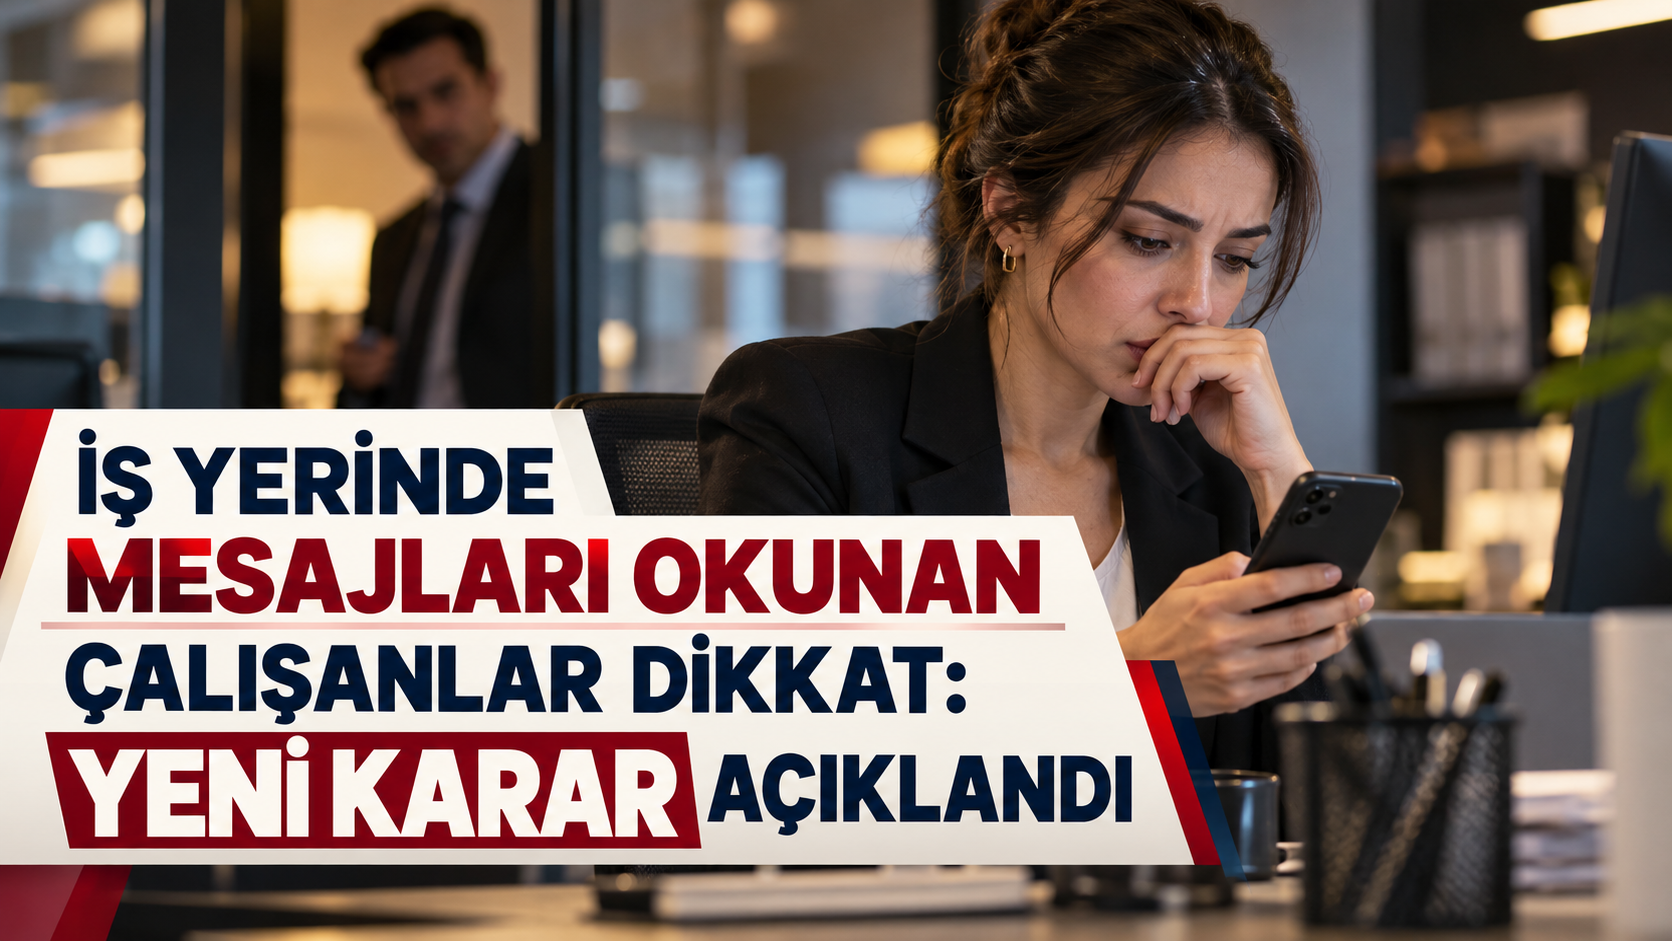
İş yerlerinde çalışanların dijital iletişimlerinin denetlenmesine yönelik kurallar yeniden gündeme geldi. Kişisel Verileri Koruma Kurulunun yayımladığı ilke kararı, işverenlerin kurumsal iletişim araçlarını hangi şartlarda inceleyebileceğine ilişkin sınırları ortaya koydu.
Sosyal Güvenlik Uzmanı İsa Karakaş'ın değerlendirmelerine göre, şirketlerin çalışanlarına ait kurumsal hesaplara teknik olarak erişebiliyor olması, tüm yazışmaları istedikleri gibi inceleyebilecekleri anlamına gelmiyor.
ÇALIŞANLAR ÖNCEDEN BİLGİLENDİRİLECEK
Karar kapsamında kurumsal e-posta hesaplarının yanı sıra şirket içi mesajlaşma uygulamaları, çevrim içi toplantı kayıtları ve iletişim trafik verileri de bulunuyor.
İşverenlerin denetim yapabilmesi için hukuka uygun ve meşru bir amaca dayanması gerekiyor. Ayrıca çalışanların denetimin amacı, kapsamı, yöntemi ve elde edilen verilerin ne kadar süreyle saklanacağı konusunda önceden açık ve somut şekilde bilgilendirilmesi önem taşıyor.
MESAJ İÇERİKLERİNE ERİŞİM SINIRLANDIRILDI
İlke kararına göre denetim sırasında öncelikle daha az müdahaleci yöntemlerin tercih edilmesi gerekiyor. İletişim trafik verilerinin incelenmesi veya teknik önlemlerin uygulanmasıyla amaca ulaşılamıyorsa, somut gerekçeler bulunması şartıyla mesaj içeriklerine erişilebilecek.
Herhangi bir gerekçe olmadan yapılan genel ve sürekli yazışma taramaları ise hukuka aykırılık oluşturabilecek. Denetim sırasında çalışanların özel yazışmalarının ve üçüncü kişilere ait kişisel verilerin korunması da gerekiyor. Sağlık bilgileri ve sendika üyeliği gibi özel nitelikli kişisel veriler söz konusu olduğunda ayrıca hassasiyet gösterilmesi gerekiyor.
İŞTEN AYRILANLARIN KURUMSAL HESAPLARI KAPATILACAK
Kararda, işten ayrılan çalışanların kurumsal e-posta hesaplarının kural olarak kapatılması gerektiği de vurgulandı. İşin devamlılığı veya hukuki uyuşmazlıklar nedeniyle hesaplarla ilgili işlem yapılması gerekiyorsa otomatik yanıt, yönlendirme ve arşivleme gibi yöntemler belirli sürelerle ve yetkili kişiler aracılığıyla uygulanabilecek.
Saklanmasını gerektiren hukuki bir neden kalmayan kişisel verilerin ise imha edilmesi gerekecek. Kurallara aykırı denetim ve veri işleme uygulamaları, işverenler açısından hukuki sorumluluk ve idari yaptırım riskini beraberinde getirebilecek.